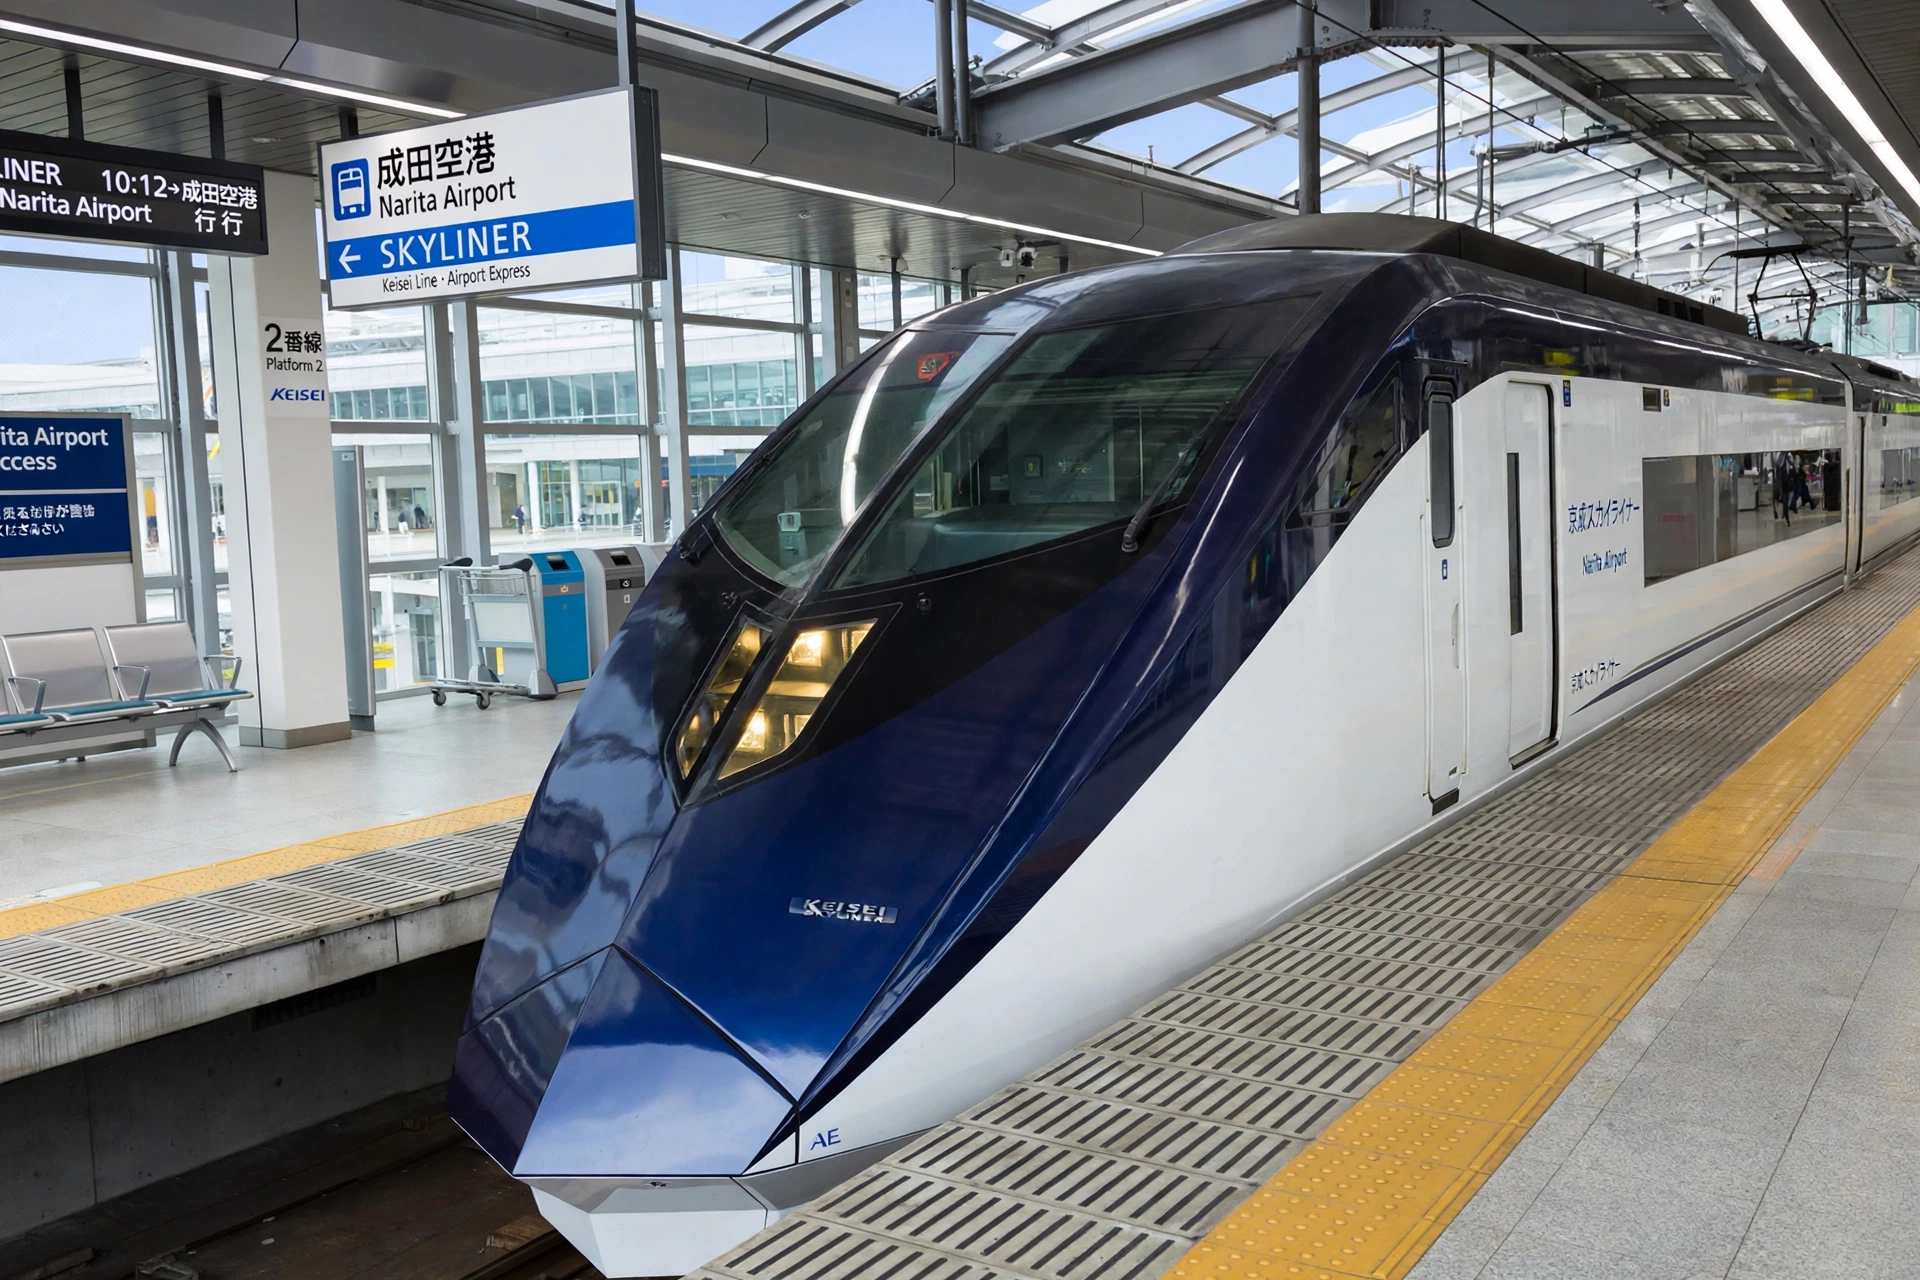
京成電鉄は14日までに、成田空港と東京都内を結ぶ有料特急「京成スカイライナー」の座席予約システムに第三者からの不正アクセスがあり、最大で約337万件の顧客の個人情報が流出した可能性があると発表した。対象は氏名や電話番号、メールアドレスなどで、パスワードは暗号化されており、第三者が復元することはできないと説明している。セキュリティー強化のため、予約システムは一時停止された。
何が起きたのか——11日に不正アクセス、14日までに公表
不正アクセスは11日に発生した。京成電鉄が確認し、14日までに公表に踏み切った。スカイライナーの座席予約システムが対象で、予約に使われていた顧客情報が漏えいの可能性がある範囲に含まれている。京成電鉄は対象の顧客には後日、登録されているメールアドレス宛てに連絡するとしている。
漏えいの可能性がある情報と含まれない情報
漏えいの可能性があるのは、氏名、電話番号、メールアドレスなど最大約337万件。パスワードは暗号化されており、流出しても第三者は復元できないと京成電鉄は説明している。ただ、情報が実際に外部に流出したかどうかは、14日時点で明らかにされていない。京成電鉄は調査を続けているとみられる。
スカイライナーの予約は一時停止——駅の券売機や窓口で購入を
セキュリティー強化のため、スカイライナーの座席予約システムは一時停止されている。予約システムの再開時期は未定だ。スカイライナーの乗車券は、当面は駅の券売機や窓口で購入することになる。成田空港を利用する予定の人は、時間に余裕を持って駅に向かうのが確実だ。
顧客が今すぐ気をつけること——京成を名乗る不審な連絡に注意
スカイライナーを利用したことがある人は、京成電鉄を名乗る不審なメールや電話、SMSに注意が必要だ。漏えいした可能性のある氏名やメールアドレスが悪用され、京成や関係業者を装って個人情報を聞き出そうとする「なりすまし」の連絡が届くおそれがある。京成電鉄を名乗る連絡でパスワードや暗証番号、口座情報を求められても、絶対に伝えないこと。不審な連絡を受けたら、京成電鉄の公式サイトや公式の問い合わせ窓口で確認するのが確実だ。
相次ぐ個人情報漏えい——企業の安全管理と利用者の警戒が問われる
今週、日本では企業の顧客情報の漏えいが相次いでいる。13日には三井住友海上など3社で顧客のメールアドレス約3万2000件の漏えいが公表され、14日未明にはヤマダデンキがリフォーム管理システムへの不正アクセスで最大約350万件の漏えい可能性を発表した。マルエツ・カスミの「Scan&Go ignica」でも最大6万4003アカウントの情報流出の可能性が報じられ、プレイドの「KARTE」も13日に不正アクセスを受けて全機能を停止した。今回の京成の事案を含め、企業のシステムの安全管理と、顧客側の「なりすまし」への警戒の両方が改めて問われている。
まとめ
京成電鉄はスカイライナーの座席予約システムへの不正アクセスにより、最大約337万件の顧客の個人情報が流出した可能性があると発表した。対象は氏名、電話番号、メールアドレスなどで、パスワードは暗号化されており第三者は復元できないとしている。予約システムは一時停止中で、利用者は京成を名乗る不審な連絡に注意し、パスワードや暗証番号を絶対に伝えないことが大切だ。
関連記事
- ヤマダデンキ、リフォーム管理システムに不正アクセス——顧客情報最大350万件の漏えい可能性、氏名・住所・電話番号が対象 マイナンバーとクレカ情報は含まれず
- 三井住友海上など3社で顧客のメールアドレス約3万2000件が漏えい——委託先アララへの不正アクセス、10日に報告受け13日に公表
- マルエツ・カスミの「Scan&Go ignica」、最大6万4003アカウントの情報流出の可能性——氏名とメールアドレスが対象、クレカ情報は含まれず
(出典:産経新聞、共同通信、京成電鉄の発表をもとに編集部が解説。出典リンク:https://www.sankei.com/article/20261114-YRINJHBDXJJXZN7VDMFQXT4TBY/?obOrigUrl=true 、https://www.chunichi.co.jp/article/1339303 )